
2026年11月08日(日)
サイオスペーパーレスコンテンツ
Visionalが「クラウドサービスの設定ミスを引き起こすリスクの実態調査」を実施


新着ニュース30件





2024年6月12日 12:45

54.9%がアクセス権限設定の仕様変更を通知せず
株式会社アシュアード(Visionalグループ)運営のセキュリティ評価プラットフォーム「Assured」が5月23日に、Assuredのセキュリティ調査に回答済みのクラウドサービス事業者(調査サービス件数は項目により異なるため各設問に記載)を対象に、「クラウドサービスの設定ミスを引き起こすリスクの実態調査」を実施。6月11日にその結果を発表している。同調査において『アクセス権限設定の仕様を変更する場合は事前通知している(調査サービス数:2,169件)』か質問したところ、「通知していない」が全体の54.9%を占めた。
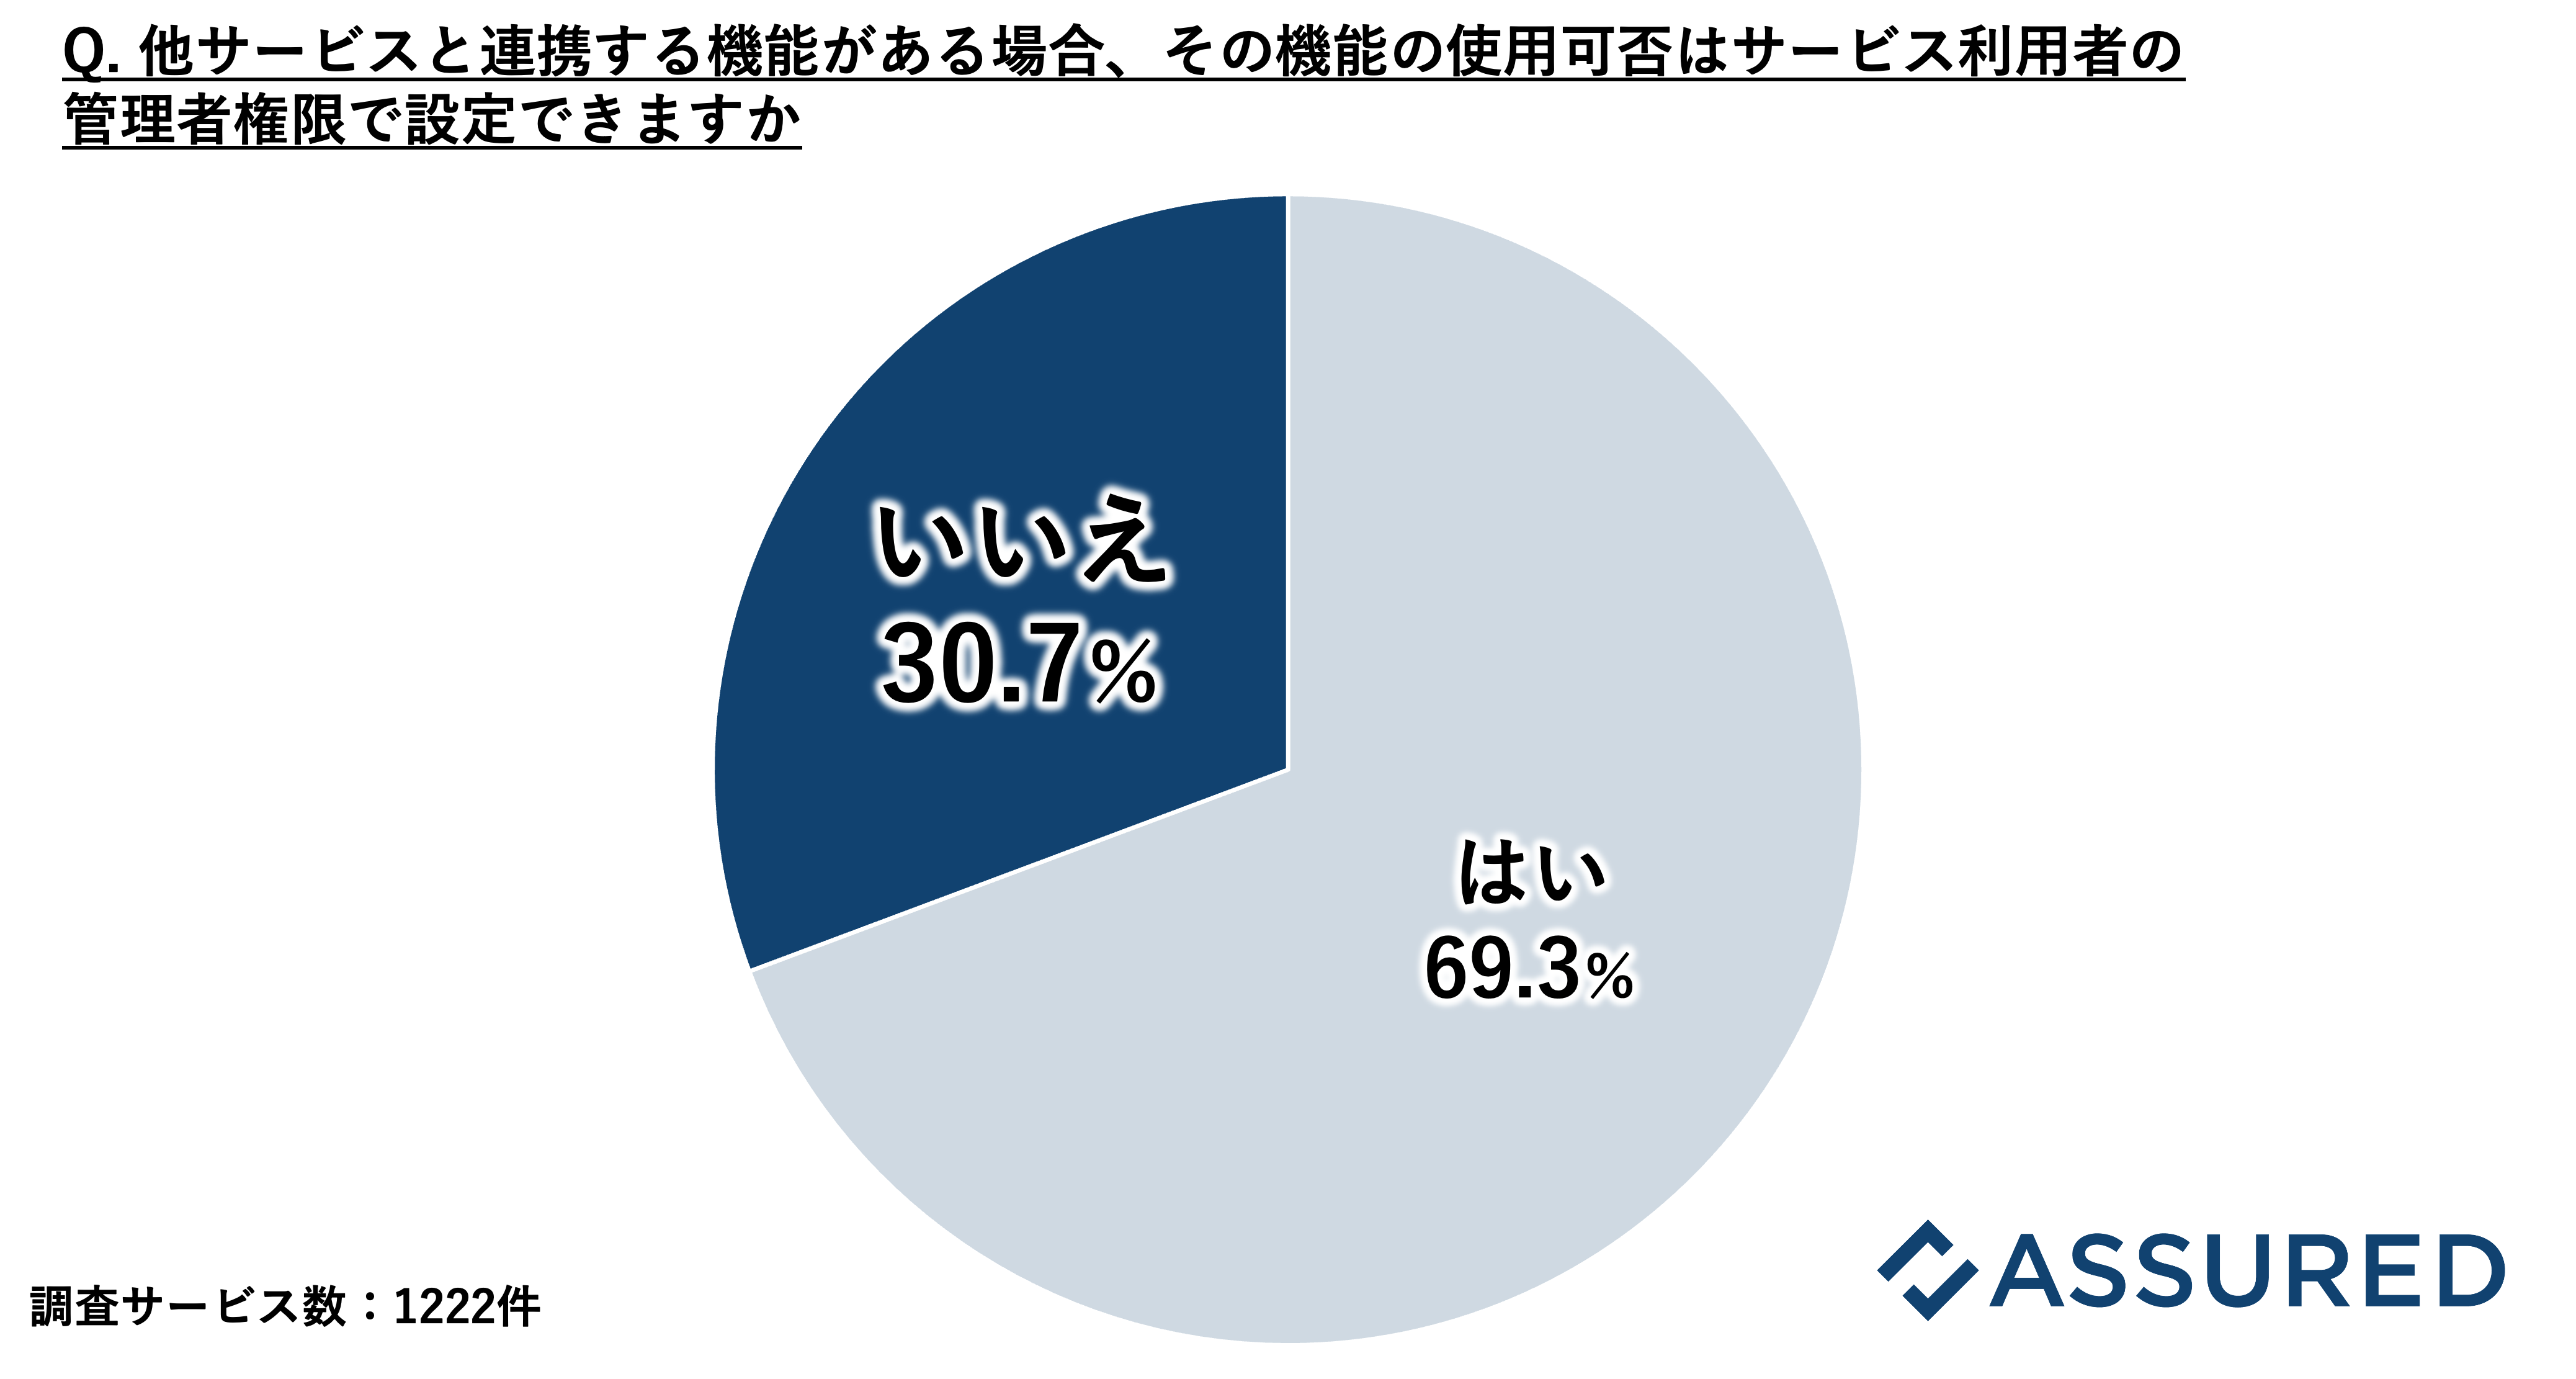
また、『他サービスと連携する機能がある場合、その機能の使用可否はサービス利用者の管理者権限で設定できますか(調査サービス数:1,222件)』と聞くと、「いいえ」が全体の30.7%となった。
「Assured」によれば他サービスとの連携が不要であれば、情報漏えいのリスク回避のために連携機能は利用不可にすることを推奨している。
47.6%がアカウントのログイン履歴などの確認不可
『預託データを公開または外部ユーザへ共有する機能がある場合、それらの機能の使用可否はサービス利用者の管理者権限で設定できますか(調査サービス数:655件)』と質問したところ、「いいえ」が全体の22.1%という結果が得られた。リスク回避で利用しない機能は、利用不可にすることが重要な対策だと考えられている。
また、『サービス利用者が組織内のアカウントのログイン履歴や操作ログを確認できますか(調査サービス数:2,175件)』と聞くと、「いいえ」が全体の47.6%を占めた。
これについて「Assured」は、インシデント発生時の調査においてログイン履歴などの確認が必要となるため、確認不可の場合はログの提供可否などの情報を把握しておくことを推奨している。
出典元:Assured調べ
(画像はプレスリリースより)

Assured コラム
https://assured.jp/column/cloud_misconfiguration_report





-->
記事検索